CFO da OpenAI alerta para riscos de cibersegurança dos modelos de IA com pesos abertos
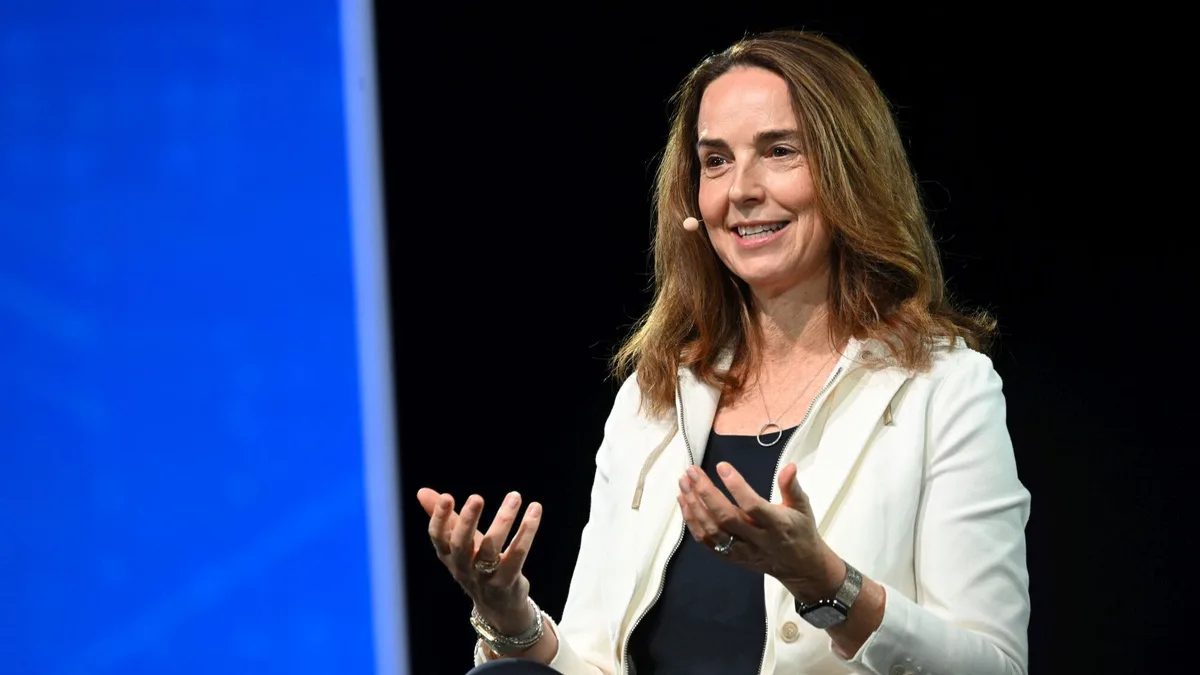
A administradora financeira da OpenAI, Sarah Friar, alertou esta quarta-feira para os riscos de cibersegurança associados à disponibilização de modelos avançados de inteligência artificial (IA) em código aberto ou com os respetivos pesos acessíveis.
A CFO da empresa que controla o ChatGPT abordou, na International AI Summit, em Dublin, os perigos de estas ferramentas chegarem às mãos de pessoas com intenções maliciosas.
Defendeu uma resposta mais rápida às vulnerabilidades e aos incidentes de segurança, bem como a avaliação dos modelos, num contexto em que as ferramentas de IA se tornam mais acessíveis.
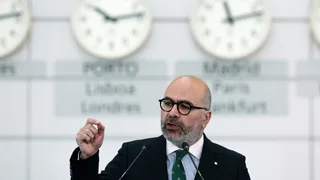
Sarah Friar, Chief Financial Officer (CFO) da OpenAI EPA/BRYAN MEADE EPA A CFO da OpenAI explicou que a empresa tem um modelo funcional que está a ser testado internamente para garantir a sua segurança.
Segundo Sarah Friar, esse modelo “obteve 100% no benchmark de cibersegurança”.
No entanto, a responsável alertou que “existem outros modelos, incluindo modelos chineses, que também têm tido um desempenho muito bom nesta área e muitas pessoas conseguem aceder-lhes, uma vez que são frequentemente disponibilizados em código aberto.
Isto significa que as pessoas com intenções maliciosas também dispõem destas ferramentas” , começou por sublinhar Sarah Friar.
Bruxelas quer controlar riscos da IA sem perder terreno Ler Mais Para responder a estes riscos, a responsável defendeu que as empresas têm de acelerar a identificação de vulnerabilidades e a resposta a incidentes.
“Quando alguma coisa acontece, temos de ser mais rápidos.
Não podemos esperar para receber um e-mail a dizer que há um problema.
Temos de nos antecipar” , afirmou, acrescentando que é necessário contactar os responsáveis e agir sobre as aplicações para construir confiança.
A responsável explicou na Irlanda que, antes de disponibilizar estas ferramentas a governos e operadores de infraestruturas críticas, é necessário garantir que os riscos são identificados.
A OpenAI está também a testar os seus próprios sistemas, através de simulações de ataques à infraestrutura durante várias semanas, com o objetivo de detetar vulnerabilidades e reforçar as defesas.
Os resultados destes testes são depois incorporados nas ferramentas disponibilizadas aos clientes.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em eco.sapo.pt — o conteúdo pertence a ECO.