macOSの画面共有関連の脆弱性を悪用した深刻度の高い攻撃が頻発している
親愛なる読者の皆さまへ。ご存じの通り価格高騰などの悪影響でサーバー運営がとても苦しい状態です。回線や台数を整理し見直せる部分は全て見直しましたが、やはりまだ危険水域です。このままだと1ページを10分割ぐらいして無理矢理PVを増やさざるを得なくなってしまいます。そこで、GIGAZINEの物理的なサーバーたちを、たった1円でも良いので親愛なる読者の皆さまに支援してもらえればとっても助かります!今すぐ寄付は上のボタンから! ・ これまでGIGAZINEを支援してくれたメンバーのリスト
macOSの 画面共有 機能に存在する、認証に関わる脆弱性「CVE 2026-65400」がサイバー攻撃に積極的に悪用されていることが明らかになりました。 NCSC NL | Security Advisories https://advisories.ncsc.nl/2026/ncsc-2026-0280.html
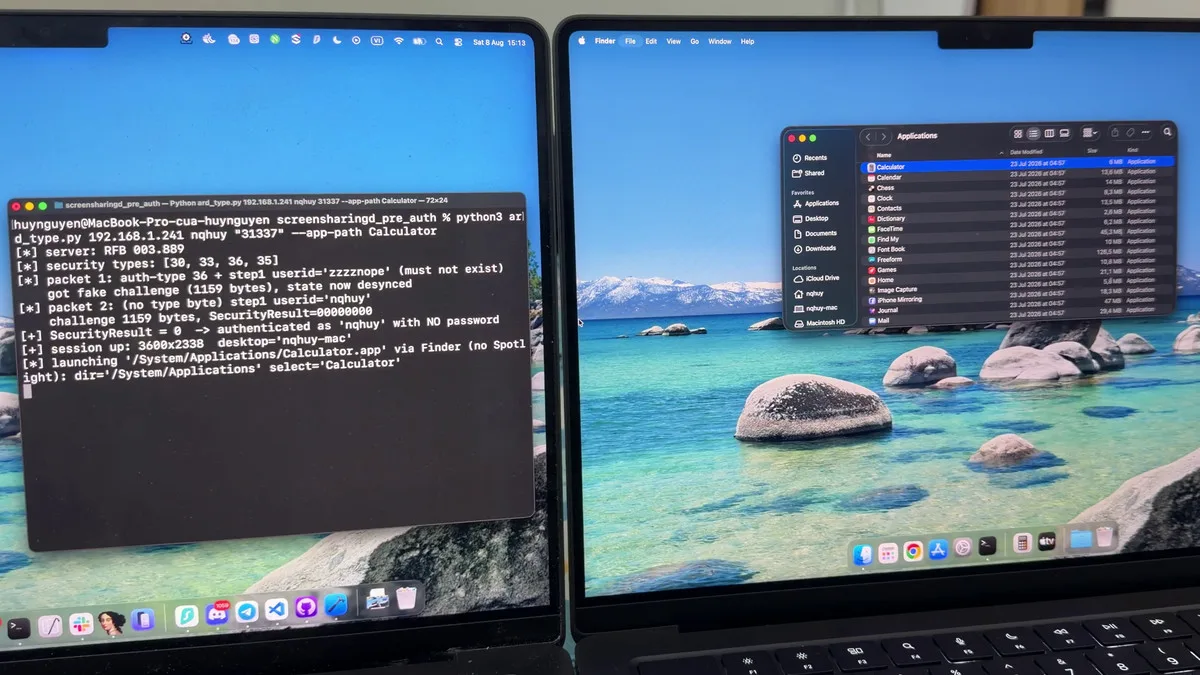
Vulnerability giving attackers full control of Macs is under active exploitation - Ars Technica https://arstechnica.com/security/2026/08/vulnerability-giving-attackers-full-control-of-macs-is-under-active-exploitation/ No Country for Old Passwords - Calif https://blog.calif.io/p/no-country-for-old-passwords オランダサイバーセキュリティセンター(NCSC-NL)によると、当該脆弱性は認証プロセスの状態管理が不十分なために、攻撃者が通常は有効な資格情報なしには行うことができない認証試行を行えるようになるもので、具体的には「パスワードを知らない状態でも任意のアカウントにログイン可能」でした。 XユーザーのCalif氏は、実際にこの脆弱性がどのように動作するのかという実証動画を公開しています。Calif氏は、通常は定期のものを除いてアップデートを行わないAppleが 2026年8月6日にmacOSの緊急アップデートを実施 したことに興味を持ち、アップデート内容をリバースエンジニアリングして、およそ4時間でエクスプロイトを動作させることに成功したそうです。
PoC for a critical vulnerability in Apple macOS Screen Sharing (CVE-2026-65400). If Screen Sharing is enabled, any network attacker can exploit the bug to log in as any account, without knowing the password. We reverse engineered Apple’s unusual macOS 26.6.1 patch to understand… pic.twitter.com/WRIIwKx6yI
NCSC-NLの報告では、当該脆弱性を悪用したすべての事例で、システム上にroot権限でのアクセスが行われ、仮想通貨Moneroのマイナーが設置されていたとのこと。MoneroのマイナーはMacのリソースを密かに利用して仮想通貨マイニングを行うだけなので、実害としてはそれほど大きくないといえますが、攻撃者が脆弱性を悪用して資格情報を盗んだり、もっといろいろなことが実行可能なマルウェアをインストールする危険性が存在します。 Appleはすでにパッチを配布済みですが、安全に画面共有を利用するのであれば、必要なときだけオンにするのがベストです。
・関連記事 無料で友人・家族・同僚といった身内だけで安全に画像を共有するという問題を解決できる「Slink」、プライベートなセルフホスト環境が構築可能 - GIGAZINE 無料で最大4K解像度をサポートするシンプルで安全なビデオ会議ツール「MiroTalk SFU」レビュー - GIGAZINE 無料&登録不要でPCの画面をスマホや他のPCと共有できる「Deskreen」レビュー - GIGAZINE リモートでステージに登壇してプレゼンしたりテーブルごとに分かれて会話したりできるビデオチャット「Remo」を使ってみた - GIGAZINE
You can read the machine translated English article Severe attacks exploiting vulnerabilitie… .
この要約はメディアの公開フィードから5Newsが集約したものです。 文脈も含めた全文はgigazine.netにあります — コンテンツの権利はGIGAZINEに帰属します。