Advierten por estafas con entradas para recitales: cómo operan los delincuentes y qué tener en cuenta
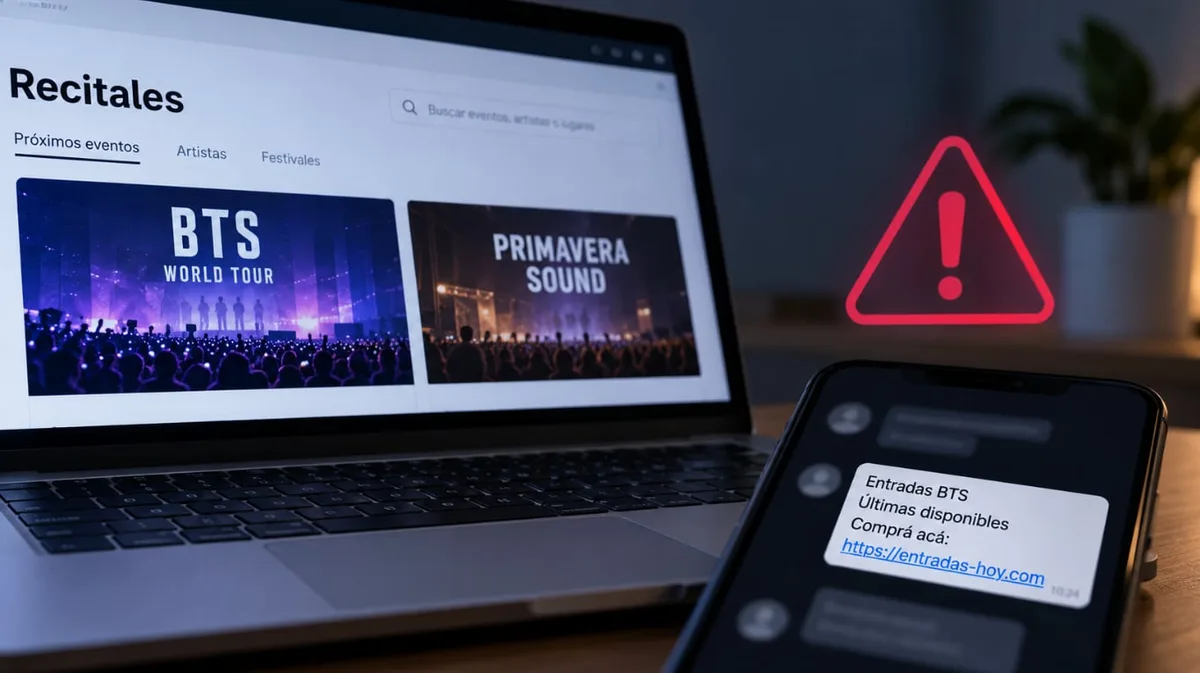
El furor por los grandes recitales en la Argentina también despierta la atención de los ciberdelincuentes .
Con miles de fanáticos pendientes de conseguir entradas para eventos internacionales como los shows de BTS y el festival Primavera Sound , los especialistas advierten sobre el riesgo de estafas virtuales, tickets falsos y sitios web diseñados para robar información personal y financiera .
La experiencia de asistir a un recital empieza mucho antes de llegar al estadio.
La compra de entradas por Internet, el acceso mediante códigos QR y el uso de billeteras virtuales para pagar consumos dentro de los predios forman parte de una dinámica cada vez más digital.
Sin embargo, esa conectividad también abre nuevas oportunidades para los delincuentes.
De acuerdo con datos de FortiGuard Labs , el laboratorio de inteligencia de amenazas de Fortinet , durante el primer semestre de 2026 la Argentina registró 2.300 millones de intentos de ciberataques y cerca de 594.000 escaneos activos de vulnerabilidades , cifras que reflejan el volumen de amenazas informáticas en el país.
“Los ciberatacantes saben que la ansiedad y la emoción por ver a un artista son factores emocionales muy potentes.
Apoyados en herramientas de Inteligencia Artificial, diseñan estafas cada vez más creíbles que buscan explotar ese momento de apuro del fanático para robarle credenciales, dinero o datos financieros”, señalaron especialistas de Fortinet.
Leé también: Compró una entrada para Bad Bunny, era falsa y escuchó el show desde la calle: “No lo hagan” Cuáles son las estafas más comunes con las entradas para recitales Los delincuentes recurren a distintas técnicas para aprovechar la demanda de entradas y la expectativa de los fanáticos.
Entre las principales amenazas se encuentran el phishing, la reventa fraudulenta y los enlaces que prometen transmisiones no autorizadas .
Phishing y venta de entradas falsas: los estafadores envían correos electrónicos, mensajes de WhatsApp o publicaciones en redes sociales con ofertas de último momento, ubicaciones VIP o supuestos sorteos.
Los enlaces pueden conducir a páginas que imitan los sitios oficiales de venta para robar contraseñas o datos de tarjetas bancarias.
Riesgos en redes Wi-Fi públicas: las conexiones abiertas o no verificadas en las inmediaciones de los estadios pueden exponer la información que los usuarios transmiten desde sus dispositivos.
Por eso, los especialistas recomiendan evitar las operaciones bancarias y el ingreso de contraseñas a través de estas redes.
5News agregó este resumen a partir del feed público del medio. La nota completa, con todo el contexto, está en tn.com.ar — el contenido pertenece a TN - Todo Noticias.