Sírio-Libanês identifica possível acesso não autorizado a sistema interno
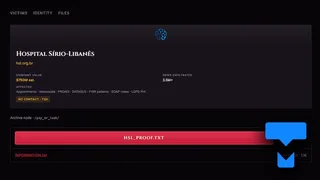
O Hospital Sírio-Libanês disse hoje ter identificado um possível acesso não autorizado a um sistema interno de relatórios com informações de pessoas ligadas a alguns de seus projetos sociais.
Instituição informou que identificou o incidente em 21 de setembro de 2026. De acordo com o Hospital Sírio-Libanês, o sistema reúne parte de dados de pessoas vinculadas a projetos sociais, e a apuração busca confirmar se houve acesso às informações.
Dados que podem ter sido envolvidos incluem informações cadastrais e de contato. Segundo o hospital, a lista pode abranger nome, RG, CPF, endereço, e-mail e telefone, além de dados pessoais sensíveis, como informações de saúde, raça ou etnia.
Técnicos de segurança da informação e consultorias especializadas foram acionados para investigar se houve acesso às informações. A instituição afirma que, até o momento, as análises técnicas não encontraram evidência de vazamento público nem de uso indevido das informações. A reportagem questionou se o possível acesso foi identificado pela segurança da informação do hospital, mas foi respondido somente que o comunicado, que não consta a informação, fosse considerado.
Hospital diz que comunicou o episódio à ANPD (Agência Nacional de Proteção de Dados) e à Polícia Federal. A instituição afirma que está avisando os públicos possivelmente afetados dentro dos prazos e exigências previstos pela ANPD.
Apuração segue em andamento para definir a extensão do incidente e quem pode ter sido atingido. O hospital informou que novas atualizações serão publicadas no mesmo canal em que divulgou o comunicado institucional.
Instituição afirma que o incidente ficou restrito ao sistema de relatórios dos projetos sociais. Segundo o Sírio-Libanês, a base geral de pacientes não foi atingida e a assistência médica, os sistemas assistenciais e os atendimentos seguem funcionando normalmente.
Hospital afirma ter adotado medidas de contenção e reforço de segurança após tomar conhecimento do caso. Entre as ações citadas estão isolamento e inspeção de ambientes potencialmente afetados, preservação de evidências e registros de acesso, validação de integridade de bases e cópias de segurança, reforço de controles de acesso e redefinição de credenciais.
Principal risco apontado é o uso de dados em tentativas de fraude em nome da instituição. O hospital afirma que não pede senhas, códigos de verificação ou pagamentos por telefone, mensagem ou e-mail e recomenda desconfiar de contatos desse tipo, checar a autenticidade pelos canais oficiais e trocar as senhas cadastradas junto à instituição.
Hospital diz que está comunicando individualmente cada titular possivelmente afetado. A publicação no site, segundo a instituição, também busca alcançar pessoas que não forem localizadas diretamente, em atendimento à LGPD (Lei Geral de Proteção de Dados) e às orientações da ANPD.
Instituição informou que criou uma página oficial com perguntas e respostas sobre o caso. O endereço divulgado no comunicado pode ser conferido aqui .
Canal de privacidade indicado para esclarecimentos é o e-mail privacidade.hsl@lbca.com.br.
Resumo agregado pelo 5News a partir do feed público do veículo. A matéria completa, com todo o contexto, está em noticias.uol.com.br — o conteúdo pertence a UOL Notícias.