Omarchyで任意のユーザープロセスがルート権限に昇格可能の脆弱性、4.0.1へのアップデートで回避可能
親愛なる読者の皆さまへ。ご存じの通り価格高騰などの悪影響でサーバー運営がとても苦しい状態です。回線や台数を整理し見直せる部分は全て見直しましたが、やはりまだ危険水域です。このままだと1ページを10分割ぐらいして無理矢理PVを増やさざるを得なくなってしまいます。そこで、GIGAZINEの物理的なサーバーたちを、たった1円でも良いので親愛なる読者の皆さまに支援してもらえればとっても助かります!今すぐ寄付は上のボタンから! ・ これまでGIGAZINEを支援してくれたメンバーのリスト
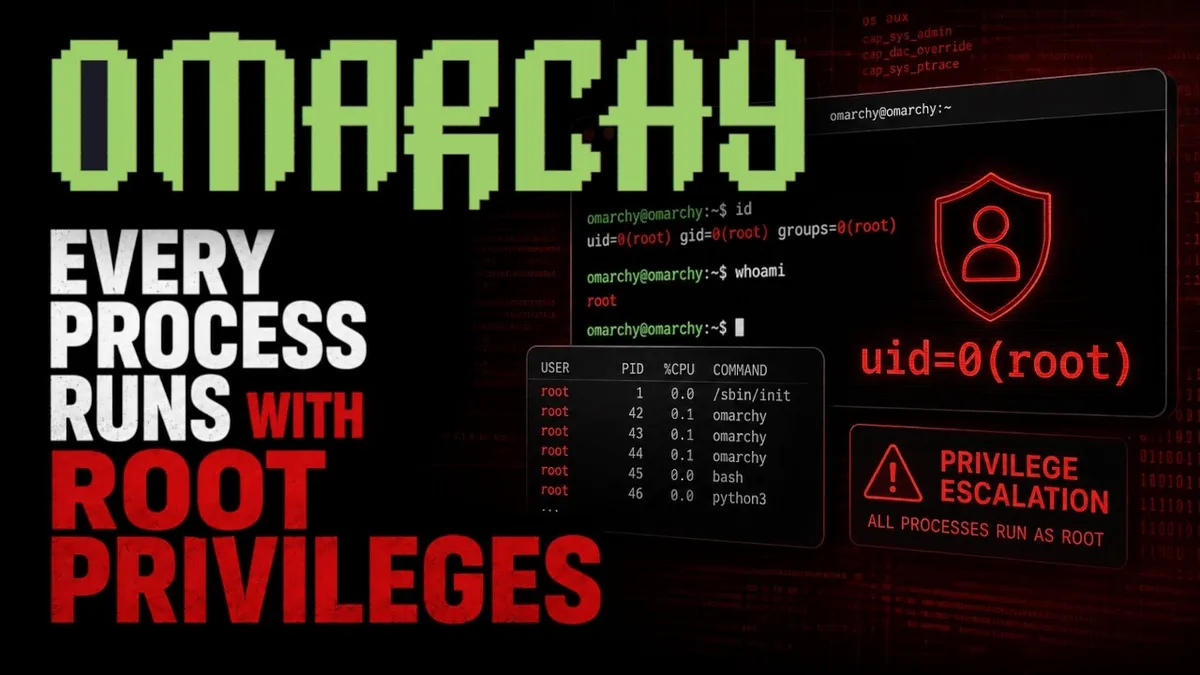
Linuxディストリビューションの Omarchy のデフォルトDocker設定に、パスワード漏洩やsudo認証なしにroot権限を奪取される可能性のあるセキュリティ上の脆弱性が発見されました。脆弱性を悪用するとユーザーセッション内のほぼ全てのプロセスがroot権限を取得できるため、ホストファイルシステムの任意の部分にアクセスしてroot権限でコードを実行することが可能になります。この脆弱性はバージョン4.0.1で修正済みなのでOmarchyのユーザーは速やかにバージョン4.0.1以降にアップデートすることが推奨されます。 Omarchy: Any User Process Can Escalate to Root https://0xcc.io/posts/omarchy-root-creds/ 今回発見された脆弱性は、OmarchyがデフォルトユーザーをLinuxのdockerグループのメンバーとして設定していたことに起因します。dockerグループのメンバーはroot権限で実行されているDockerデーモンと通信できるため、ユーザーは以下のようなコマンドをsudoコマンドを使わずに実行できます。 docker run ... Omarchyの母体であるArch LinuxではDockerデーモンがrootとして実行されDockerソケット「/var/run/docker.sock」をリッスンします。つまり、ユーザーがdockerグループのメンバーであればDockerソケットに接続してroot権限でDockerデーモンにコンテナーを起動させ、ホストファイルシステムの任意の部分をコンテナにマウントし、rootとしてそれらのファイルを操作し、rootとしてコードを実行するように要求できるというわけです。 なおDocker自体は、dockerグループに属するユーザーにはデフォルトでrootレベルの権限が付与されることについて警告しています。 Docker USER命令の理解 | Docker https://www.docker.com/ja-jp/blog/understanding-the-docker-user-instruction/
脆弱性について実証するには、新規インストールした脆弱性未対策のOmarchy環境を用意し、一般ユーザーでrootが所有するファイル「/etc/shadow」を読み込んでみます。結果は一般ユーザーにはroot権限がなくアクセスができないため「Permission denied」となります。 $ cat /etc/shadow cat: /etc/shadow: Permission denied 次にユーザーの属しているグループを確認すると、dockerグループのメンバーであることがわかります。 $ id uid=1000(tester) gid=1000(tester) groups=1000(tester),967(docker),992(input),998(wheel) dockerグループに属するユーザーはdockerコマンドを使用できるので、「docker run」コマンドを使用してホストOSのルートディレクトリをコンテナにマウントすると、一般ユーザーでは読めないはずの「/etc/shadow」をコンテナを経由することで読み込めてしまいます。 $ docker run --rm -v /:/hostroot alpine cat /hostroot/etc/shadow root:$6$... bin:!*:... daemon:!*:... ...
この要約はメディアの公開フィードから5Newsが集約したものです。 文脈も含めた全文はgigazine.netにあります — コンテンツの権利はGIGAZINEに帰属します。