Interseguro enfrenta una alerta por presunta filtración de datos: reportan DNI, información financiera y archivos internos en la dark web
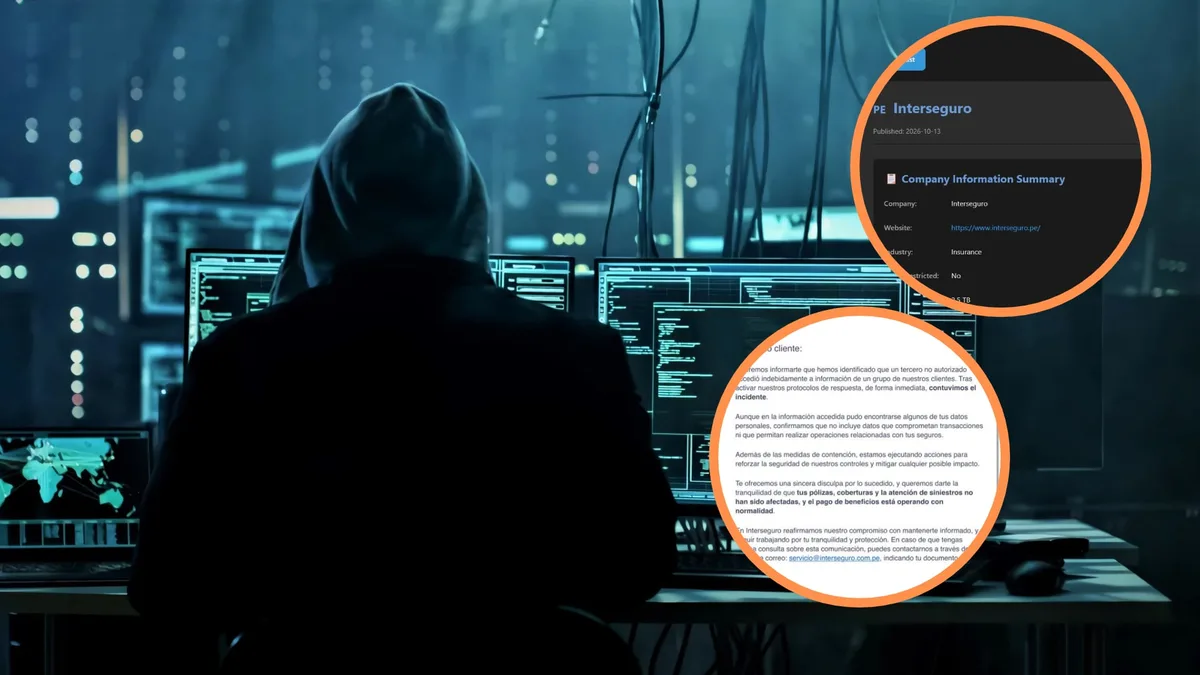
La aseguradora peruana Interseguro figura en una alerta de ciberseguridad del 13 de octubre de 2026, luego de que el grupo de ransomware Direwolf presuntamente la incluyera entre sus víctimas en un portal de extorsión de la dark web .
El grupo afirma que obtuvo información confidencial de la compañía, aunque el alcance total de la supuesta filtración requiere verificación independiente.
El caso tomó relevancia después de que varios usuarios reportaran la recepción de un correo electrónico atribuido a Interseguro el domingo previo al reporte.
En el mensaje, la empresa informó sobre el acceso indebido de un tercero a información de un grupo de clientes y comunicó que activó sus protocolos de respuesta para contener el incidente.
La alerta difundida sobre el presunto ataque menciona la posible extracción de documentos internos, código fuente, copias de respaldo de bases de datos y registros personales .
Sin embargo, los detalles sobre el volumen de información comprometida y la cantidad de personas afectadas corresponden a las afirmaciones atribuidas al grupo de ransomware y no cuentan con una confirmación independiente en la información disponible.
En su comunicación dirigida a los asegurados, Interseguro sostuvo que los datos a los que pudo acceder el tercero no incluyen información que permita comprometer transacciones ni ejecutar operaciones relacionadas con los seguros .
La compañía también indicó que las pólizas, las coberturas, la atención de siniestros y el pago de beneficios continúan con normalidad.
Direwolf atribuye a Interseguro una presunta filtración de 2,5 terabytes De acuerdo con la alerta de ciberseguridad difundida el 13 de octubre de 2026, el grupo Direwolf incluyó a Interseguro en su portal de extorsión y afirmó que extrajo aproximadamente 2,5 terabytes de información.
La publicación atribuye al supuesto incidente la exposición de archivos internos y registros vinculados con las operaciones de la aseguradora.
Entre las categorías de información que menciona la alerta figuran documentos corporativos, código fuente, respaldos de bases de datos y registros de clientes.
También se señala la posible presencia de documentos nacionales de identidad ( DNI ), información relacionada con el Seguro Obligatorio de Accidentes de Tránsito (SOAT) y datos financieros.
La inclusión de una empresa en un portal de este tipo no permite establecer, por sí sola, la autenticidad de todos los archivos ni la magnitud real de una eventual filtración.
Por ello, tanto el volumen de 2,5 terabytes como la supuesta exposición de millones de registros deben atribuirse a las afirmaciones difundidas sobre el incidente, mientras no exista una verificación independiente.
5News agregó este resumen a partir del feed público del medio. La nota completa, con todo el contexto, está en www.infobae.com — el contenido pertenece a Infobae.