Ciberdelincuentes pueden volver a iniciar sesión de cuentas de correo incluso después de cambiar contraseña
Investigadores de seguridad han alertado sobre una nueva herramienta de malware, iAuthFlow v2, capaz de permitir a los atacantes retomar el control de cuentas de correo electrónico comprometidas aun después de que el usuario cambie la contraseña y cierre todas las sesiones activas.
De acuerdo con un análisis realizado por Abnormal Security, este kit se comercializa en foros clandestinos rusos por más de 10.000 dólares , revelando un avance en la sofisticación de los métodos empleados por los ciberdelincuentes.
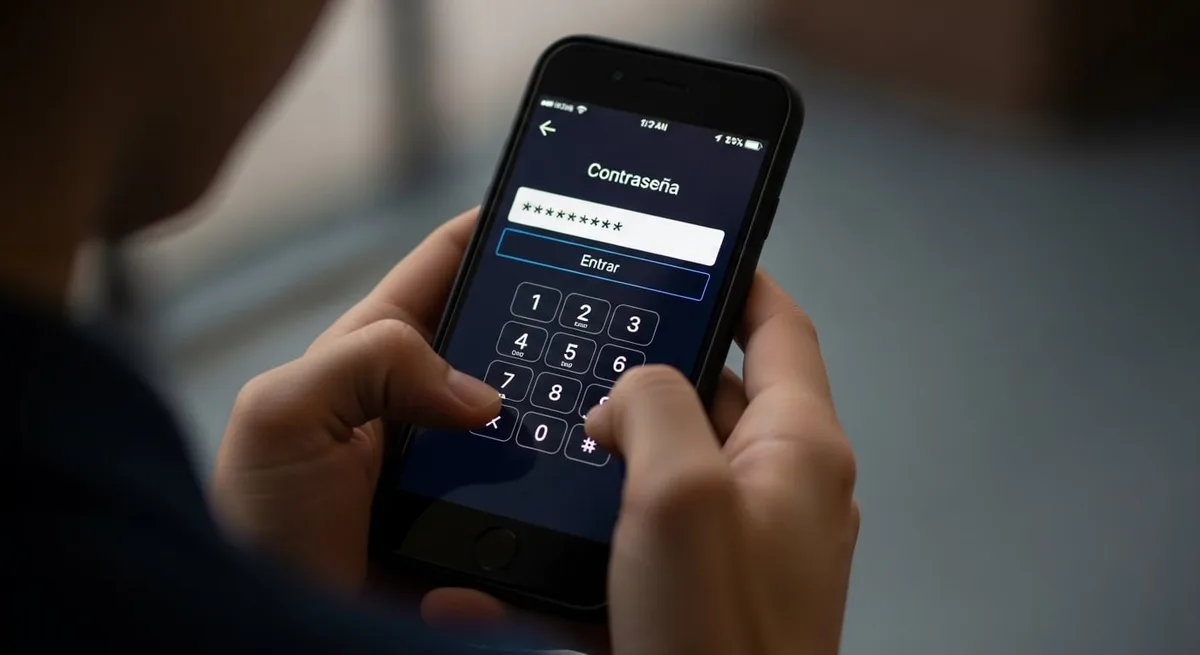
Funcionamiento del malware iAuthFlow v2 El principal objetivo de iAuthFlow v2 es engañar a los usuarios para que entreguen sus credenciales de acceso a servicios populares como Google, Microsoft, iCloud o LinkedIn.
El procedimiento inicia con una campaña de phishing: la víctima recibe un enlace que la lleva a una página controlada por los atacantes, idéntica a la original.
Cuando el usuario introduce su usuario y contraseña, estos datos se transmiten en tiempo real al entorno del atacante , quien los utiliza para iniciar sesión desde un navegador independiente alojado en su propio servidor.
Según el reporte de Abnormal Security, en el proceso también se registra una “huella digital” del dispositivo de la víctima.
Además, el malware implementa un mecanismo de autenticación alternativo, conocido como passkey .
Este sistema, publicitado como el sucesor de la contraseña tradicional, utiliza claves criptográficas almacenadas en el dispositivo, permitiendo la autenticación mediante huellas dactilares, reconocimiento facial o un PIN del propio equipo.
Durante la demostración del funcionamiento de iAuthFlow v2, la generación del passkey ocurre a los pocos segundos de la autenticación inicial .
Esta rapidez permite a los atacantes registrar una nueva credencial de acceso —el passkey— que se asocia directamente a la cuenta comprometida, sin que el usuario sospeche que ha autorizado una clave controlada por terceros.
Persistencia del acceso tras el cambio de contraseña En situaciones habituales, la respuesta ante una intrusión en una cuenta de correo consiste en cambiar la contraseña y finalizar todas las sesiones abiertas.
Esta acción revoca el acceso de los atacantes cuando solo disponen de cookies de sesión capturadas.
Sin embargo, iAuthFlow v2 introduce un cambio en este paradigma, porque el passkey agregado permanece activo como un método de autenticación independiente del password .
El análisis indica que el atacante, al intentar ingresar nuevamente, puede optar por la opción “probar otra forma de acceder” e iniciar sesión utilizando el passkey malicioso, sin necesidad de conocer la nueva contraseña .
5News agregó este resumen a partir del feed público del medio. La nota completa, con todo el contexto, está en www.infobae.com — el contenido pertenece a Infobae Tecno.